1. Miről szól a beszámoló röviden?
A TechShow X. első napján, a Mastercard kerekasztalán dr. Borókai Bence (OTP Bank), Ragó István (Raiffeisen Bank) és Joó Gabriella (BKK) Wittinghoff Dániel (Mastercard) kérdéseire arról beszélt, hol szakítható meg a csalási lánc a tranzakció előtt, és miért ér későn a jelzés a megfelelő szereplőhöz. Egy felmérés szerint a csalások közel 50 százaléka a Meta platformjairól indul, és tavaly volt olyan nap, amikor több mint 500 ottani csaló oldalt kapcsoltattak le.
2. Mi az a három dolog, amit érdemes megjegyezni?
- Az ügyfél maga utalja át a pénzt. Borókai Bence szerint a támadók először a bankokat, aztán az ügyfeleket támadták, ma pedig elkérik tőlük a pénzt, ezért a felelősség osztott a bank és az ügyfél között.
- A jelek megosztását a jog köti meg. Ragó István szerint a bankok két éve oszthatnak meg adatot a megtörtént csalásokról, a következő lépés a még be nem következett incidensekről szóló információ megosztása lenne.
- A kisebb szervezeteknek nincs erőforrásuk. Az OTP-nél több mint háromszázan foglalkoznak információbiztonsággal, a hazai átlag tíz fő alatti csapat, Joó Gabriella szerint pedig a kis- és középvállalkozások a védelmi rendszereket nem tudják megvenni.
3. Miért fontos a pénzügyi szektornak?
A pénzügyi csalások valójában pénzügyi tranzakcióval végződő csalások, amelyek a közösségi platformokon és a megtévesztett ügyfélen keresztül indulnak. A Kiberpajzs keretében épített védelemmel a hamis számról telefonáló csalók módszerének nagy része megszűnt, a PSR pedig felhatalmazást ad a további adatmegosztásra. Ragó István szerint a támadók valós időben támadnak, a védekezők keze viszont meg van kötve.
A bankcsoport kiberbiztonsági vezetője szerint a támadó ma már nem tör fel semmit: elkéri a pénzt, és az ügyfél maga utalja át. A bankszövetségi munkacsoport elnöke szerint a csalások közel fele a Meta platformjairól indul, a bankokat pedig két éve még ketrecbe zárta a banktitok. A közlekedési társaság biztonsági vezetője ingyenes tanácsadást kérne a védelmet megfizetni nem tudó cégeknek.
A TechShow X. első napján, a Mastercard kerekasztalán dr. Borókai Bence (OTP Bank), Ragó István (Raiffeisen Bank) és Joó Gabriella (BKK) Wittinghoff Dániel (Mastercard) kérdéseire arról beszélt, hol szakítható meg a csalási lánc a tranzakció előtt, és miért ér későn a jelzés a megfelelő szereplőhöz.
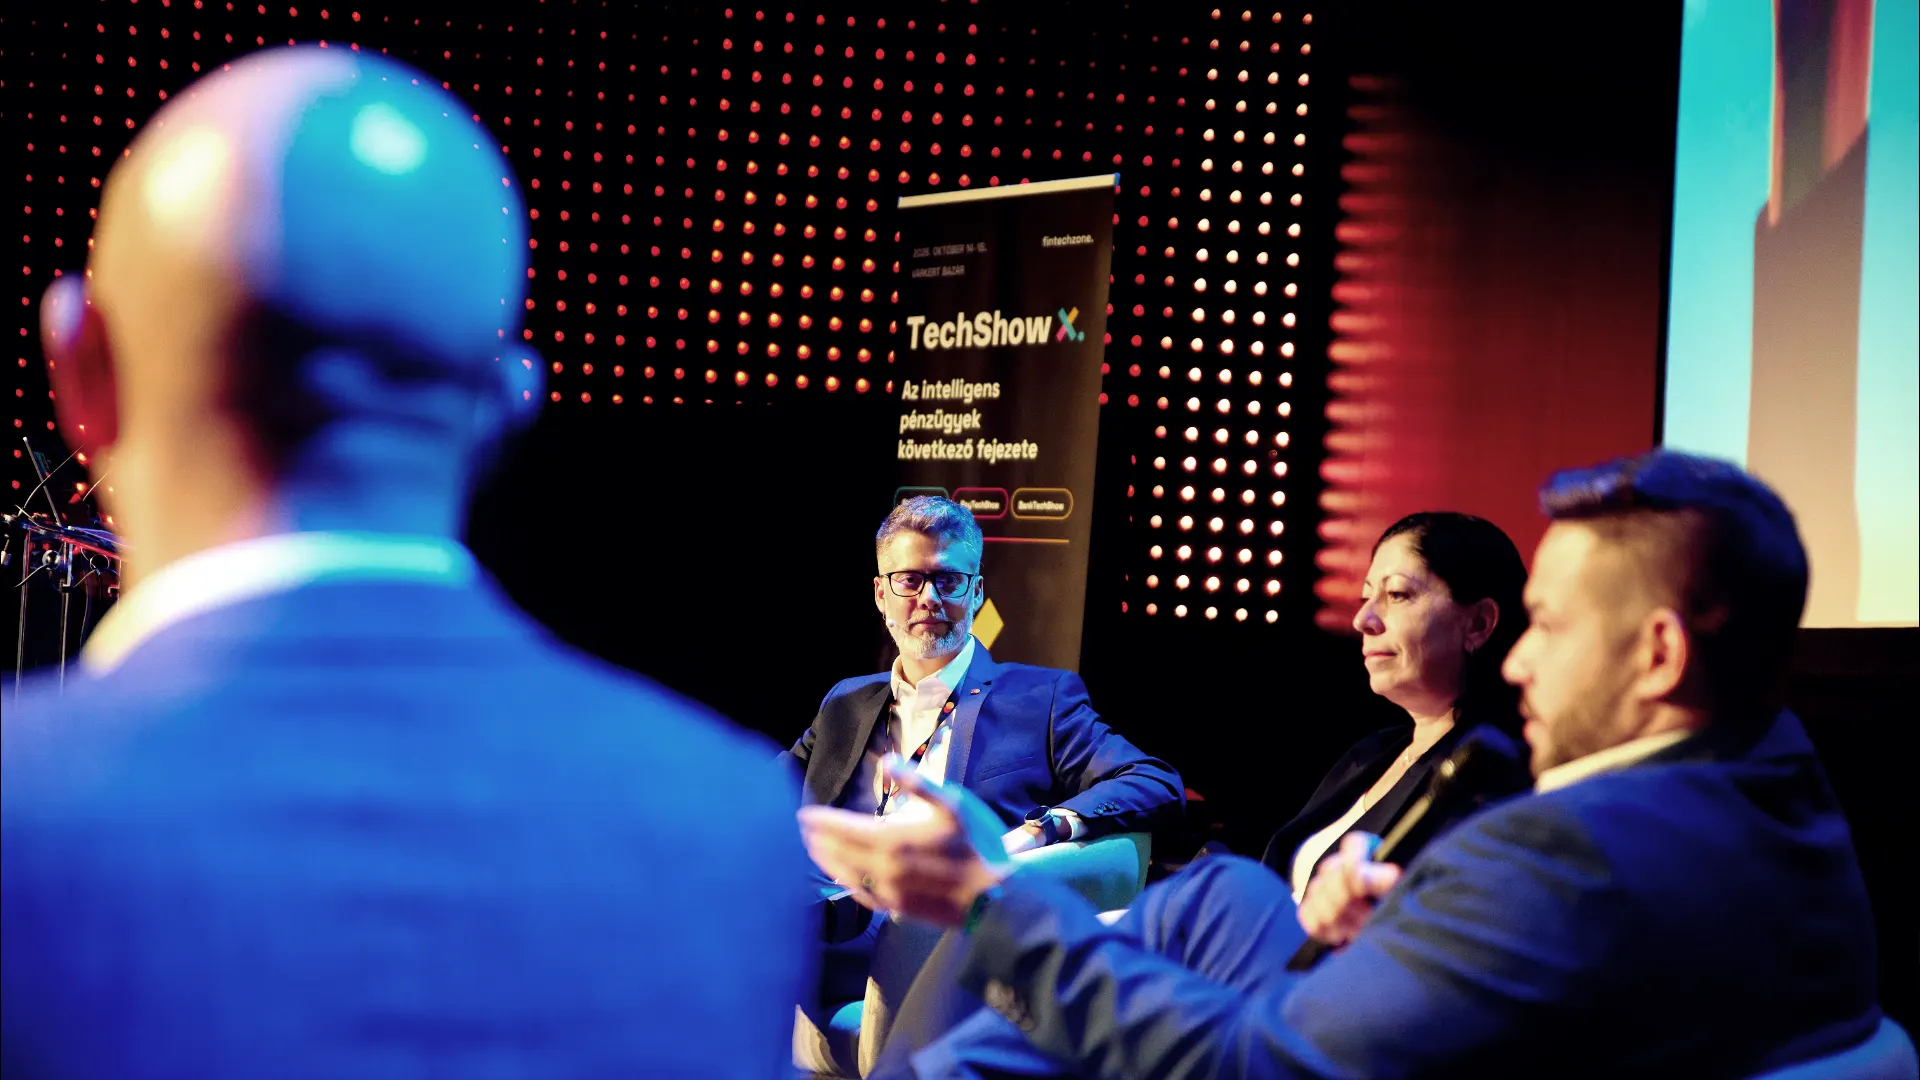
Szemből: Wittinghoff Dániel (Mastercard), profilból: Joó Gabriella (BKK) és dr. Borókai Bence (OTP Bank). Fotó: Kovács Dávid
A támadó visszafelé keresi a legkisebb erőfeszítést
Dr. Borókai Bence a támadó logikáját egy kávéőrlővel magyarázta: meg kell keresni a nullpontot, ahol a kések összeérnek, és onnan visszalépni a megfelelő finomságig. A támadók ugyanígy lépnek vissza addig a pontig, ahol a legkisebb erőfeszítéssel jutnak a pénzhez. Először a bankokat támadták, aztán az ügyfeleket.
„És most ott tartunk, hogy egyszerűen elkérik az ügyfelektől a pénzt. És az ügyfél átutalja maga.”
A romantikus és az unokázós csalásokban egy krízishelyzetet adnak elő, és az áldozat a saját pénzét utalja át egy „biztonsági számlára”. Jogászok, bolti eladók, politikusok is áldozatul esnek, mert a támadó olyan helyzetet teremt, amelyben nem tiszta a gondolkodás.
A felelősség ezért szerinte osztott. A banknak mindent meg kell tennie a rábízott pénzért, tudatosítással, technológiával, előrejelzéssel.
Az ügyfél viszont nem mondhatja, hogy nem kell körültekintőnek lennie, ha érződik, hogy túl könnyű a pénzszerzés, vagy furcsa az oldal.

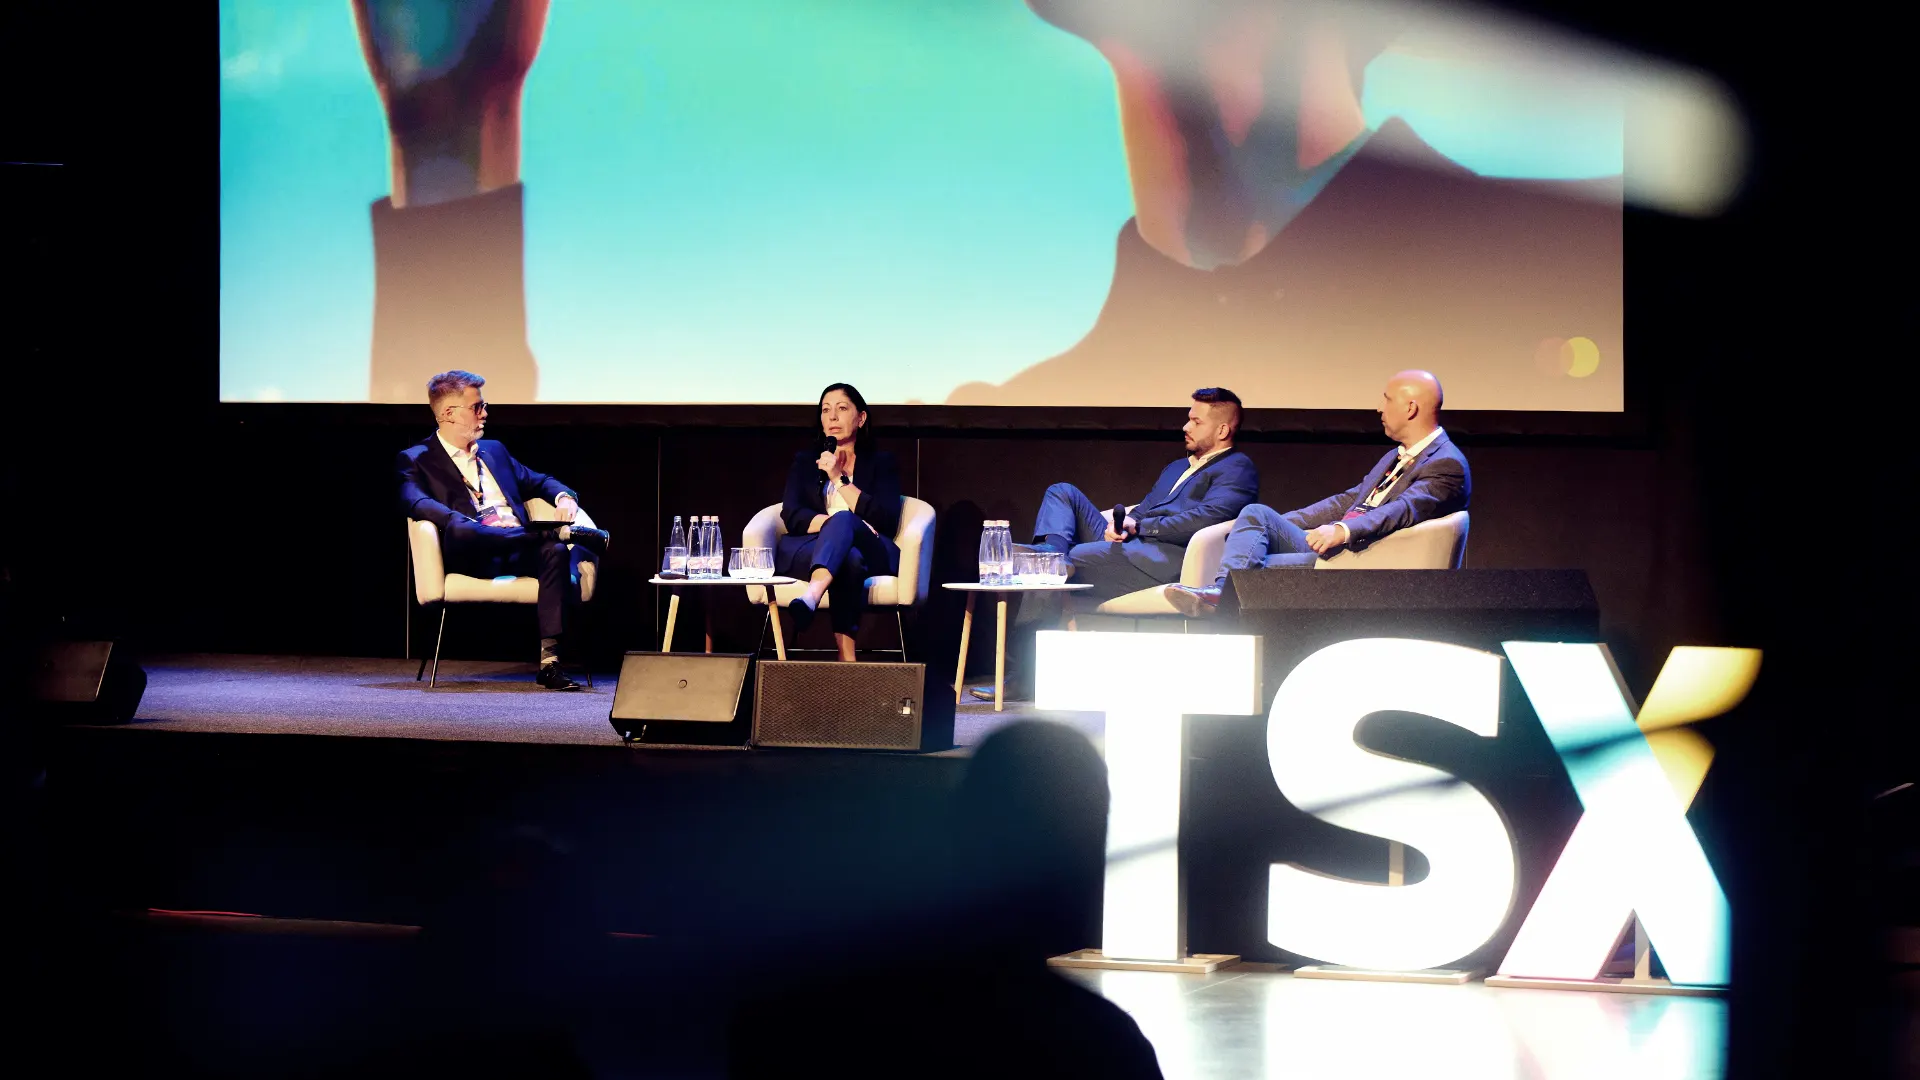
Balról jobbra: Joó Gabriella (BKK), dr. Borókai Bence (OTP Bank), Ragó István (Raiffeisen Bank). Fotó: Kovács Dávid
Ragó István egy nagy nemzetközi pénzügyi szolgáltató felmérését idézte: a csalások közel 50 százaléka a Meta platformjairól indul, a romantikus, a befektetési és a piactéri csalások nagy része.
„Pénzügyi csalásoknak hívjuk őket, de valójában ezek pénzügyi tranzakcióval végződő csalások.”
Egy láncszemet itthon már sikerült elvágni. A bank vagy a rendőrség nevében, hamis számról telefonáló csalók ellen a Magyar Bankszövetség a távközlési szektorral a Kiberpajzs keretében technológiai védelmet épített, és a spoofing nagy része megszűnt. A nagy platformokkal az együttműködés kezdeti fázisban van, Európában már a Metával is futnak közös pilotok.
A méretet egy szám mutatja: tavaly volt olyan nap, amikor több mint 500, a Meta platformján működő csaló oldalt kapcsoltattak le.
Joó Gabriella egy ismerőse esetével mutatta meg, hol zárul a lánc. Az X bank nevében felhívták, hogy azonnal utalja át minden pénzét, mert kompromittálódott a számlája. Amikor közölte, hogy ő az Y banknál van, a hívó „átadta” az Y bank ügyintézőjének.
Mivel nem tudott azonnal utalni, lépésről lépésre végigvezették egy távoli elérésű program telepítésén, és több mint kétmillió forintot utaltak el a telefonjáról. Az áldozat többdiplomás ember volt.
A felelősség szerinte ezért az egészséges gyanakvást is jelenti: ha egy bank ügyintézője átadja a telefont egy másik bank ügyintézőjének, az nem biztos, hogy valós.
A nagy szolgáltatók technikailag fel tudnak készülni, a munkatársakat és az utazóközönséget lehet tudatosítani, de mindig marad egy rés.
Ott már az a kérdés, mi a válasz, ha a támadás sikerült.
Aknamező és banktitok: miért ér későn a jelzés
Dr. Borókai Bence szerint a bankok között a Bankszövetség és a Kiberpajzs megteremtette a beszélgetés fórumát, de az együttműködés aknamezőre hasonlít.
„Amikor nézzük egymást, hogy mit merünk még elmondani? És mikor kopogtat be a versenyhivatal?”
Ezt szerinte az állami szerepvállalás tudná feloldani, és nem biztos benne, hogy ez megtörténik. A kérdés az, kitől várja a védelmet az állampolgár: egy bank ügyfele ugyanúgy a BKV, az MVM és a MOL ügyfele is.
A támadó pedig, ha lepattan az egyik intézmény védelméről, ugyanazzal a struktúrával, új márkanév alatt támadja meg a következőt.
Nem nyugodhatnak meg attól, hogy éppen nem az ő ügyfeleiket támadják, mert a pénzt ugyanúgy az ország állampolgáraitól veszik el.
Ragó István szerint mindenki rendben tartja a saját háza táját, de ezzel elérjük a határt, ameddig egyedül el lehet jutni. Egy kicsit optimista: két éve jogszabály tette lehetővé, hogy a bankok a megtörtént csalásokról adatot osszanak meg egymással, így a lopott pénzt utol lehet érni és visszaadni.
„A banktitok ketrecbe zárt minket.”
A következő lépés a még be nem következett incidensekről szóló információ megosztása, mert ott előzhető meg, hogy egy másik banknál ugyanazt a játékot végigjátsszák. Erre a PSR ad felhatalmazást; a Kiberpajzson keresztül ma módszereket lehet megosztani, operatív információt kevésbé.
Előremutatónak tartja a GIRO központi visszaélésszűrő rendszerét, amely az egyes bankok saját portfóliója helyett a teljes piacot és a nemzetgazdasági mintázatokat látja.
A különbségek szerinte nem kulturálisak, jogiak. Lengyelországban a törvény már a csalás gyanúja esetén engedi az adatmegosztást a bankok között, Finnország pedig a spoofing ellehetetlenítését oldotta meg gyorsabban, mert a jogi környezet könnyebbé tette.
Fókuszban Ragó István (Raiffeisen Bank). Fotó: Kovács Dávid
Joó Gabriella a bankon kívüli szereplők oldaláról vékony jégnek nevezte az információmegosztást. Csak szabályozott, biztonságos csatornán működik, és bár ő maga is azon van, hogy a budapesti nagyvállalatok biztonsági vezetőivel átbeszéljék a támadásokat,
az ilyen információ veszélyes is: rámutat egy-egy vállalat sérülékenységére.
Háromszáz biztonsági szakember az OTP-nél, tíz alatt máshol
Ragó István szerint a bankszektorban senkit nem kell meggyőzni a téma fontosságáról. Öt éve egy nagy európai bank hetven feletti, könyvvizsgálóból lett első számú vezetője már a három legnagyobb kockázat közé sorolta a kibert. Ma közvetlen vonal van mindenkihez, egy kiber- vagy csalástámadásnál azonnal mindenki beindítható.
A kihívás másfajta: az AI-ról akkor is választ várnak a területek, amikor még a szakma sem tudja.
Joó Gabriella szerint a BKK-nál ez hosszú kulturális munka volt, mert a követelmények ott gyengébbek, mint a bankoknál. Tudatosító kampányok és videók után eljutottak oda, hogy az egyik forgalomfelügyelet munkatársai személyesen kértek időpontot: hogyan vegyék figyelembe a biztonságot a munkájukban.
A kiberbiztonsági törvény szerinte szintet lépett, mert a korábbi, szigorú, de szankció nélküli követelményrendszer helyett most büntetés jár a nem teljesítésért, és a cégek ettől figyelnek jobban.
A kis- és középvállalkozásoknál viszont a kamarai előadásain azt hallotta: a védelmi rendszerek jól működnének náluk is, csak nem tudják megvenni.
Ezért kérne ingyenes tanácsadást azoknak, akik ezt anyagi okból nem engedhetik meg maguknak.
Fókuszban Joó Gabriella (BKK). Fotó: Kovács Dávid
Dr. Borókai Bence tanácsadó korából hozott ellenpéldát: egy ijesztő IT-biztonsági riportnál az ügyfél kérése az volt, hogy „a sárga és a piros részeket zöldezzük át”, és mindenki megnyugodott.
Tíz évvel később a területek értik a biztonságot, és adatéhségük van, amit ki kell elégíteni; a biztonsági szervezet szerepe ezért koordináció lett.
Az OTP 14 országban, 11 ezer munkavállalóval működik, Üzbegisztántól Szlovéniáig. A banknál több mint háromszáz ember foglalkozik kifejezetten információbiztonsággal, a csalásmegelőzés és az üzemeltetés nélkül, a leányvállalatoknál viszont tíz fő alatti csapatok dolgoznak, és szerinte ez a magyar átlag is. Ők kétszer meggondolják, mire fordítják az erőforrást: szabályozásra, technológiára, incidenskezelésre vagy tudatosításra.
A zárókör kérdése az volt, milyen valós idejű jelzést kérnének a külvilágtól, és mit változtatnának egy éven belül.
Joó Gabriella a BKK nevével való visszaélés jelzését kérné éjjel-nappal, és az ingyenes tanácsadói kampányt.
Dr. Borókai Bence hisz a pillangóhatásban, ezért nem kérne jelzést. A jókor elkezdett egyetemi együttműködésekből egyedülálló, oltalom alatt álló csalásfelismerő módszer született.
Nem aggódik, hogy az AI elveszi a munkát, mert az egyetemeken meglévő szaktudást nem váltja ki.
Ragó István a tempót gyorsítaná.
„A támadók azok valós időben tudnak támadni.”
A védekezéshez jogi hátteret kell módosítani, hogy az együttműködés érdemben elindulhasson, és ebben szerinte meg van kötve a kezük.