
1. Miről szól a beszámoló röviden?
A FinTechZone november 3-i, „A DÁP csak a kezdet volt” című webinárján dr. Kása Ferenc jogász, Malinkó Péter Zsolt, a Contum ügyvezetője és Mircea Ciurel, a Namirial partnerkapcsolati vezetője arról beszélt, mit követel a bankoktól az uniós digitális adattárcák elfogadása és az új uniós pénzmosás elleni rendelet, az AMLR. A bankoknak 2027. december 24-ig minden európai digitális adattárcát el kell tudniuk fogadni, az AMLR-t pedig főszabály szerint 2027. július 10-től kell alkalmazni.
2. Mi az a három dolog, amit érdemes megjegyezni?
- A DÁP elfogadása önmagában kevés. Ahol egy bank a DÁP-tárcát elfogadja, ott a többi tagállam tárcáját is el kell fogadnia. Az Idomsoft csak a DÁP-tárcát szolgáltatja, a többi tagállam tárcájával magának a banknak kell kommunikálnia.
- Az azonosítás nem azonos a teljes ügyfél-átvilágítással. Az adattárcából érkező adatok nem feltétlenül fedik le az AMLR által kért kört, a hiányzó adatokat külön kell beszerezni és ellenőrizni. A tényleges tulajdonos azonosítása, a szankciós és a PEP-vizsgálat továbbra is a bank feladata marad.
- A munka az élesítéssel nem ér véget. A bankoknak 27 tagállam 30-40 adattárcájával kell együttműködniük, egy egyedi banki integráció is több százas nagyságrendű tesztet igényel, a tárcák, a protokollok és a sémák változását pedig folyamatosan követni és újratesztelni kell.
3. Miért fontos ez a pénzügyi szektornak?
Az AMLR alkalmazásáig mintegy nyolc hónap, az adattárcák elfogadásáig alig több mint egy év maradt, Kása Ferenc szerint pedig az a legnagyobb tévedés, hogy van még idő. Közvetítő réteg nélkül minden banknak minden tárcához és adatformátumhoz külön kell kapcsolódnia, ezért a Namirial Wallet Gateway egyetlen kapcsolódási pontot kínál. A Contum a követelménytérképtől az élesítésig kíséri az ügyfeleket, az üzleti prioritások, az adatkezelési döntések és az ügyfélbefogadás felelőssége a banknál marad.
Dr. Kása Ferenc jogász szerint 2027. december 24-ig már csak alig több mint egy év maradt a bankoknak arra, hogy minden európai digitális adattárcát képesek legyenek elfogadni. Aki most úgy érzi, van még ideje, ugyanabba a hibába esik, mint a GDPR bevezetésekor sokan: azt hitték, hónapok alatt teljesíthető. Malinkó Péter Zsolt, a Contum ügyvezetője szerint 27 tagállam 30-40 adattárcájával kell együttműködni, és az élesítés után sem lesz pihenő, mert a tárcák és a szabványok folyamatosan változnak. Mircea Ciurel, a Namirial partnerkapcsolati vezetője szerint a legtöbben azt becsülik alá, mennyi munka a tárcákat a banki rendszerekhez integrálni.
A Contum technológiai partnere, a Namirial ezért a Namirial Wallet Gateway-jel egyetlen kapcsolódási pontot kínál, amelyen át a bank minden tárcát elér: egy programozási felületet (REST API vagy OpenID Connect), egy egységesített adatkészletet és egy felügyeleti konzolt használ. A Contum a bevezetési tanácsadástól a banki integrációig támogatja a megvalósítást.
A három előadó a FinTechZone november 3-i, „A DÁP csak a kezdet volt” című webinárján beszélt. A téma az volt, mit követel a bankoktól az uniós digitális adattárcák (EUDI-adattárcák) elfogadása és az új uniós pénzmosás elleni rendelet, az AMLR.
Két határidő és alig több mint egy év mozgástér
Az eIDAS 2.0, az uniós digitális személyazonosságról szóló rendelet nem konkrét naptári dátumokat ír elő. A határidőket a végrehajtási rendeletek hatálybalépésétől kell számítani, ezek pedig 2024. december 24-én léptek hatályba.
Az eIDAS szerinti két határidő ettől a naptól indul. Az AMLR külön alkalmazási dátumot határoz meg.
- 2026. december 24-ig minden tagállamnak legalább egy EUDI-adattárcát, vagyis az uniós szabvány szerinti digitális személyazonosító tárcát kell biztosítania. Magyarországon ez a DÁP-tárca lesz.
- 2027. július 10-től főszabály szerint alkalmazni kell az AMLR-t.
- 2027. december 24-ig a bankoknak és a többi érintett magánszolgáltatónak el kell fogadniuk az európai digitális adattárcákat.
Az AMLA CDD RTS még elfogadásra váró végleges tervezete szerint az RTS a kihirdetését követő huszadik napon lépne hatályba, és az azt követő hat hónap elteltével válna alkalmazandóvá; ennek naptári dátuma még nem ismert.
Kása Ferenc szerint
„A tagállami tárca megjelenése után egy év marad a magánszolgáltatói elfogadásig.”
Ez a technikai és a megfelelési oldalon is szűkös idő: az elfogadásig már csak alig több mint egy év, az AMLR alkalmazásáig mintegy nyolc hónap maradt.
A két 2027-es dátum ráadásul két külön kötelezettség: a júliusi az ügyfél-átvilágítás új szabályaira, a decemberi az adattárcák elfogadására vonatkozik.
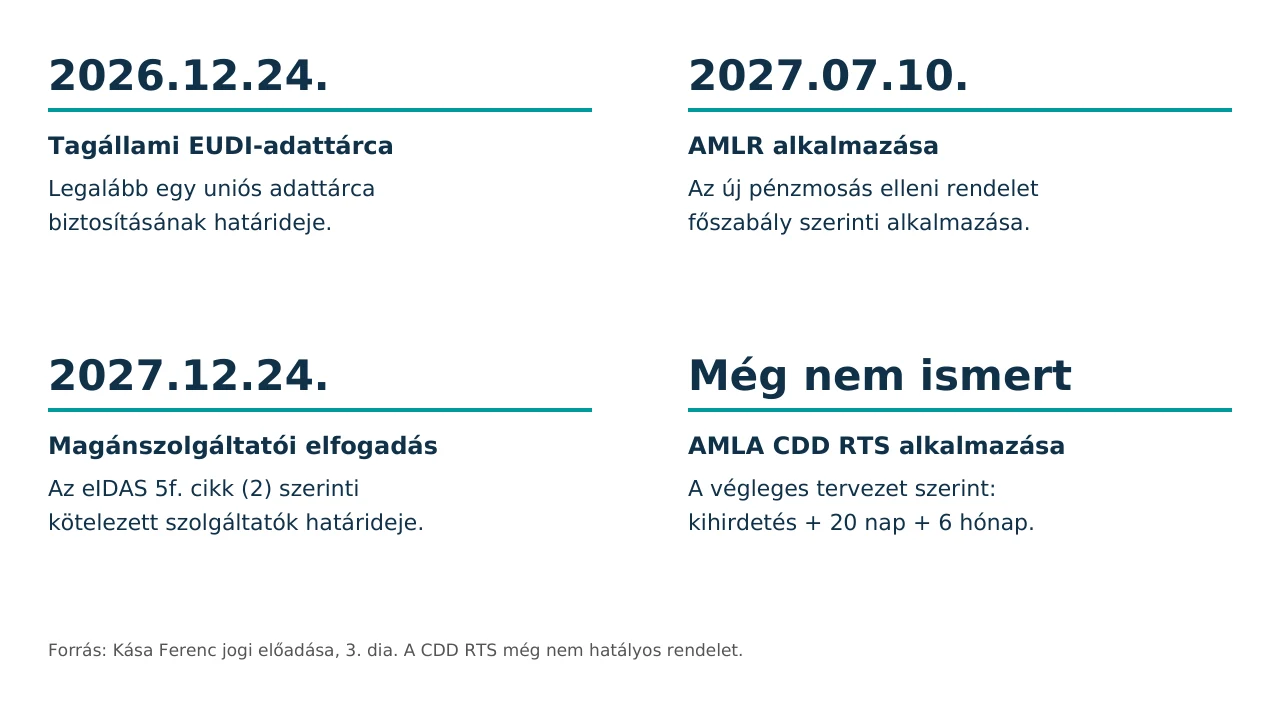
Három rögzített határidő és az AMLA CDD RTS még nem ismert alkalmazási időpontja.
Az elfogadási kötelezettség három kört érint, amelyeket nem szabad összemosni: a közszférát, a magánszférát és az óriásplatformokat. A bankokat a második kör köti.
Ott kötelező az elfogadás, ahol jogszabály vagy szerződés erős felhasználó-hitelesítést ír elő az online azonosításhoz, a banki belépésnél és fizetésnél pedig ez ma is előírás.
Az elfogadás mindig a felhasználó önkéntes kérésére történik.
Az EUDI-adattárca tehát a meglévő azonosítási csatornák mellé kerül, azokat nem váltja ki, az ügyfelet pedig nem lehet arra kötelezni, hogy kizárólag ezt a módot használja.
Az adattárca elfogadásának kötelezettsége csak az online folyamatokra vonatkozik. Arra sem kényszeríti a bankot, hogy a folyamatait külföldi ügyfelekre is kiterjessze, ez továbbra is üzleti döntés marad, valamint egyéb jogszabályból fakadó kötelezettség lehet.
Arra a kérdésre, elég-e a DÁP-törvénynek megfelelni, ha a DÁP-tárca hivatalos EUDI-adattárcává válik, Kása Ferenc nemmel felelt. A DÁP-tárca a magyar állam tárcája, amelyet az Idomsoft üzemeltet. A többi tagállam ugyanezen uniós szabvány szerinti tárcáit nevezzük európai digitális adattárcáknak.
Ahol egy bank a DÁP-tárcát elfogadja, ott a többi tagállam tárcáját is el kell fogadnia. A DÁP elfogadása önmagában tehát nem teljesíti a kötelezettséget.
A különbség nemcsak abból fakad, hogy a DÁP csak a magyar állampolgárok számára elérhető, hanem abból is, hogy az EUDI-adattárcák a DÁP funkcióihoz képest további képességekkel rendelkeznek, amelyek integrációja szintén követelmény.
A magyar pénzmosás elleni törvény, a Pmt. módosításának időzítésére sem érdemes várni.
Az AMLR ugyanis a GDPR-hoz hasonlóan uniós rendelet, amely tagállami átültetés nélkül, közvetlenül alkalmazandó.
2027. július 10-től tehát attól függetlenül kötelező, hogy a magyar törvény addig mit tartalmaz.
Új azonosítási szabályok már nyolc hónapon belül
Kása Ferenc az ügyfél-átvilágítás részletszabályait is áttekintette. Ezeket az AMLA végleges CDD RTS-tervezete tartalmazza, amely még az Európai Bizottság elfogadására vár.
Az AMLR főszabály szerint 2027. július 10-től alkalmazandó, így a felkészülésre már csak mintegy nyolc hónap maradt.
A standard az online ügyfél-azonosításra három utat ad.
- Az első a személyazonosító okmány vagy annak ellenőrzött másolata.
- A második az eIDAS 2.0 szerinti jelentős vagy magas biztonsági szintű elektronikus azonosító eszköz, illetve a releváns minősített bizalmi szolgáltatás.
- A harmadik egy alternatív távoli eljárás, amely csak akkor alkalmazható, ha az előző két út egyike sem vehető igénybe, és a további feltételek is teljesülnek.
Az EUDI-adattárca kifejezetten a második körbe tartozik.
Fontos felkészülési feladat az adatkörök összehangolása, mert a három szabályrendszer nem ugyanazokat az adatokat kéri.
Az EUDI-adattárcából érkező személyazonosító adatok nem feltétlenül fedik le az AMLR által kért kört; a hiányzó adatokat külön kell beszerezni és ellenőrizni.
A Pmt. pedig jelenleg még olyan adatokat is kér, amelyek az uniós listán nem szerepelnek, például a születési nevet és az anyja születési nevét.
Az azonosítás ráadásul nem azonos a teljes ügyfél-átvilágítással.
A tényleges tulajdonos azonosítása és ellenőrzése, az üzleti kapcsolat céljának rögzítése, a szankciós és a kiemelt közszereplői (PEP) vizsgálat továbbra is a bank feladata marad.
Harminc-negyven adattárca és egy céges számlanyitás
Malinkó Péter Zsolt szerint a DÁP-tárca miatt a magyar bankoknak az adattárcás működés nem lesz teljes újdonság.
Az uniós kötelezettségek köre viszont jóval szélesebb annál, amit a DÁP-törvény ma kér.
Az online ügyfélbefogadáson és az adattárcás belépésen túl a banknak attribútumtanúsítványokat is be kell fogadnia. Ezek a tárcában tárolt, hitelesített igazolások, például a végzettségről vagy az adószámról.
A fizetések jóváhagyásához a banknak az uniós minta szerint saját igazolást is ki kell bocsátania az ügyfél tárcájába, tehát nemcsak fogadnia, hanem kiállítania is kell majd tanúsítványokat. Mindezt egyszerre kell biztosítani „a 27 EU-tagország 30-40+ EUDI walletjével”, vagyis az összes európai digitális adattárcával.
Mintapéldának a céges számlanyitást hozta, mert abban a legtöbb új elem egyszerre jelenik meg.
A cég nevében eljáró személy azonosítása ma a DÁP-tárcával, később bármelyik európai digitális adattárcával is elvégezhető. A hiányzó adatokat magyar állampolgárnál a kormányzati adatlekérdező szolgáltatások (KKSZB, SASZ) pótolhatják.
A cégképviseleti jog ellenőrzését a jövőben egy erre szolgáló attribútumigazolás vagy a vállalati adattárca (Business Wallet) gyorsíthatja.
Ha az igazolás együttes aláírási jogot mutat, a személy azonosítása sikeres, de a céges számlanyitás nem folytatható, amíg egy további aláírásra jogosult be nem kapcsolódik.
Az ellenőrzés bizonyítékai is megváltoznak. A papír után a PDF jött, az attribútumtanúsítványokkal viszont strukturált adatcsomag érkezik. Ezt a banknak technikailag ellenőriznie, üzletileg értelmeznie, majd a célhoz szűkítve, a GDPR szerint kell tárolnia.
A tesztelés léptékét az uniós interoperabilitási tesztprogram mutatja: az idei Launchpadon 85 tesztbejegyzés és több mint 3500 tesztfuttatás történt. Egy egyedi banki integráció is több százas nagyságrendű tesztet igényel.
Az élesítés után sem áll meg a munka: a tárcák, a protokollok és a sémák változását folyamatosan követni és újratesztelni kell.
Egy résztvevő azt kérdezte, elég-e a meglévő DÁP-integráció, vagyis továbbítja-e az Idomsoft a kéréseket a többi tagállam tárcájához. Malinkó Péter Zsolt válasza egyértelmű nem volt.
Az Idomsoft csak a DÁP-tárcát szolgáltatja, a többi tagállam tárcájával magának a banknak, az elfogadó félnek kell kommunikálnia.
Mircea Ciurel ezt a szolgáltatói oldalról írta le: közvetítő réteg nélkül minden banknak minden európai digitális adattárcához és minden adatformátumhoz külön kell kapcsolódnia, és ezt minden változásnál újra tesztelnie.
Az eIDAS 2.0 lényege szerinte az interoperabilitás: bárki, bármilyen tárcával, bárhol használhassa a szolgáltatásokat.
Mircea Ciurel arra is példát hozott, milyen igazolásokat bocsáthat ki maga a bank az ügyfél tárcájába.
Az IBAN-igazolást a bank az ügyfél azonosítása után bocsátja ki az adattárcába. Tizenhárom kötelező adatot tartalmaz, köztük az IBAN-t, a BIC-et és a számlatulajdonos nevét. Ezzel a fogadó számla azonnali átutalás vagy új kedvezményezett felvétele előtt ellenőrizhető.
A másik a fizetési igazolás: fizetéskor a tárca megmutatja az összeget és a címzettet, az ügyfél pedig biometriával vagy PIN-kóddal hagyja jóvá.
A bemutatott demóban az aláírás és a fizetés egyetlen lépés volt: „nincs egyszeri kód”.
Egy kapcsolat minden tárcához: ezt veszi le a bankok válláról a Namirial és a Contum
Mircea Ciurel szerint az elfogadó feleknek, így a bankoknak négy szinten kell megfelelniük.
- Az első a jogszabályok (eIDAS 2.0, AMLR),
- a második a végrehajtási szabályok és az AMLA standardjai.
- A harmadik az uniós adattárca-architektúra és a megfelelőségi keret,
- a negyedik a protokollok és adatformátumok, amelyek folyamatosan változnak.
Közvetítő réteg nélkül egy banknak minden európai digitális adattárcához és minden adatformátumhoz külön kapcsolatot kell építenie. Mindegyik kapcsolatot meg kell építeni, tesztelni és minden változásnál karbantartani. Ehhez jön a hozzáférési és regisztrációs tanúsítványok, a kulcscserék és a bizalmi listák kezelése.
A Namirial Wallet Gateway ezt a negyedik, technikai réteget valósítja meg a bank helyett.
A bank, a kötelezett magánszolgáltató vagy a közintézmény egyetlen kapcsolatot épít ki a Namirial Wallet Gateway-hez: egy programozási felületet (REST API vagy OpenID Connect), egy egységesített adatkészletet és egy felügyeleti konzolt használ.
A túloldalon a Wallet Gateway biztosítja az együttműködést az összes európai digitális adattárcával. Egységesíti az eltérő adatformátumokat, így a bank a kért adatot abban a szerkezetben kapja, amelyet a rendszerei várnak.
A Namirial Wallet Gateway ellenőrzi a személyazonosító adatokat és az attribútumtanúsítványokat a bizalmi listák és a visszavonási nyilvántartások alapján, és gondoskodik az auditnaplózásról, valamint a bank általi hosszú távú megőrzéshez szükséges bizonyítékállományok előállításáról.
Ha új tagállami tárca indul, új adatformátum jelenik meg, vagy protokollverzió és tanúsítvány cserélődik, azt a Wallet Gateway kezeli, így csökken a bank saját integrációját érintő módosítások és újratesztelések terhe.
A Namirial Wallet Gateway négy tagállam tesztkörnyezetében már működik, köztük az olasz, a német és a francia tárcánál. Hét további országban folyamatban van a csatlakozás, és a cég 35 piac tárcáit követi.
Az ígért eredmény a bank számára: gyorsabb piacra lépés, alacsonyabb költség és a változásokkal szemben is stabil integráció.
A gyakorlatban a Wallet Gateway leveszi a bank válláról a folyamatos fenntartás és monitorozás, valamint az ebből fakadó módosítások terhét.
A Contum a Namirial magyar bevezetési partnere.
Malinkó Péter Zsolt szerint a felkészülés három lépésből áll.
- Az első lépés annak felmérése, mely folyamatokat és funkciókat érinti a kötelezettség, ehhez követelménytérkép és hiányelemzés (GAP-elemzés) készül.
- A második a közös banki szolgáltatások és adatkapcsolatok megtervezése.
- A harmadik a megvalósítás, ahol el kell dönteni, hogy saját fejlesztés vagy kész platform legyen.
A Contum a követelménytérképtől a bevezetési tanácsadáson és a Namirial Wallet Platform bevezetésén át a banki integrációig, tesztelésig és élesítésig kíséri az ügyfeleket.
A banknál marad az üzleti prioritások meghatározása, az adatkezelési döntések, a kockázati és ügyfél-elfogadási szabályok kialakítása, valamint az ügyfélbefogadás felelőssége.
A záró kérdés az volt, mit a legkönnyebb alábecsülni a felkészülésben.
Kása Ferenc a határidőket nevezte meg: „van még időnk. Ez nem igaz.” A GDPR bevezetésére emlékeztetett, amikor sokan azt hitték, két hónap alatt teljesíthető, és nem így lett.
Malinkó Péter Zsolt a komplexitást és a hosszú távú üzemeltetést nevezte meg, mert a rendszer az élesítés után is folyamatosan változik.
Mircea Ciurel az integrációs réteget: a csapatok a tárcára és a határidőre figyelnek, és alábecsülik, mennyi munka a tárcákat a meglévő folyamataikba beépíteni.
Az eIDAS 2.0, az EUDI Wallet vagy az AMLR kapcsán keres szakmai tájékoztatást vagy megoldást? Kattintson a linkre, vagy fotózza le a QR-kódot, és válassza ki az érdeklődési témákat, és jelezze, hogy szakmai anyagot, kapcsolatfelvételt vagy mindkettőt kér a Contumtól.
